Tietoturvamme on sertifioitu
Kun valitsette digikumppania, haluatte tietää, että tietoturva on kunnossa. Meidän tietoturvamme on todennettu riippumattomalla auditoinnilla, ja sen tuloksena meille myönnettiin ISO/IEC 27001 -sertifikaatti.
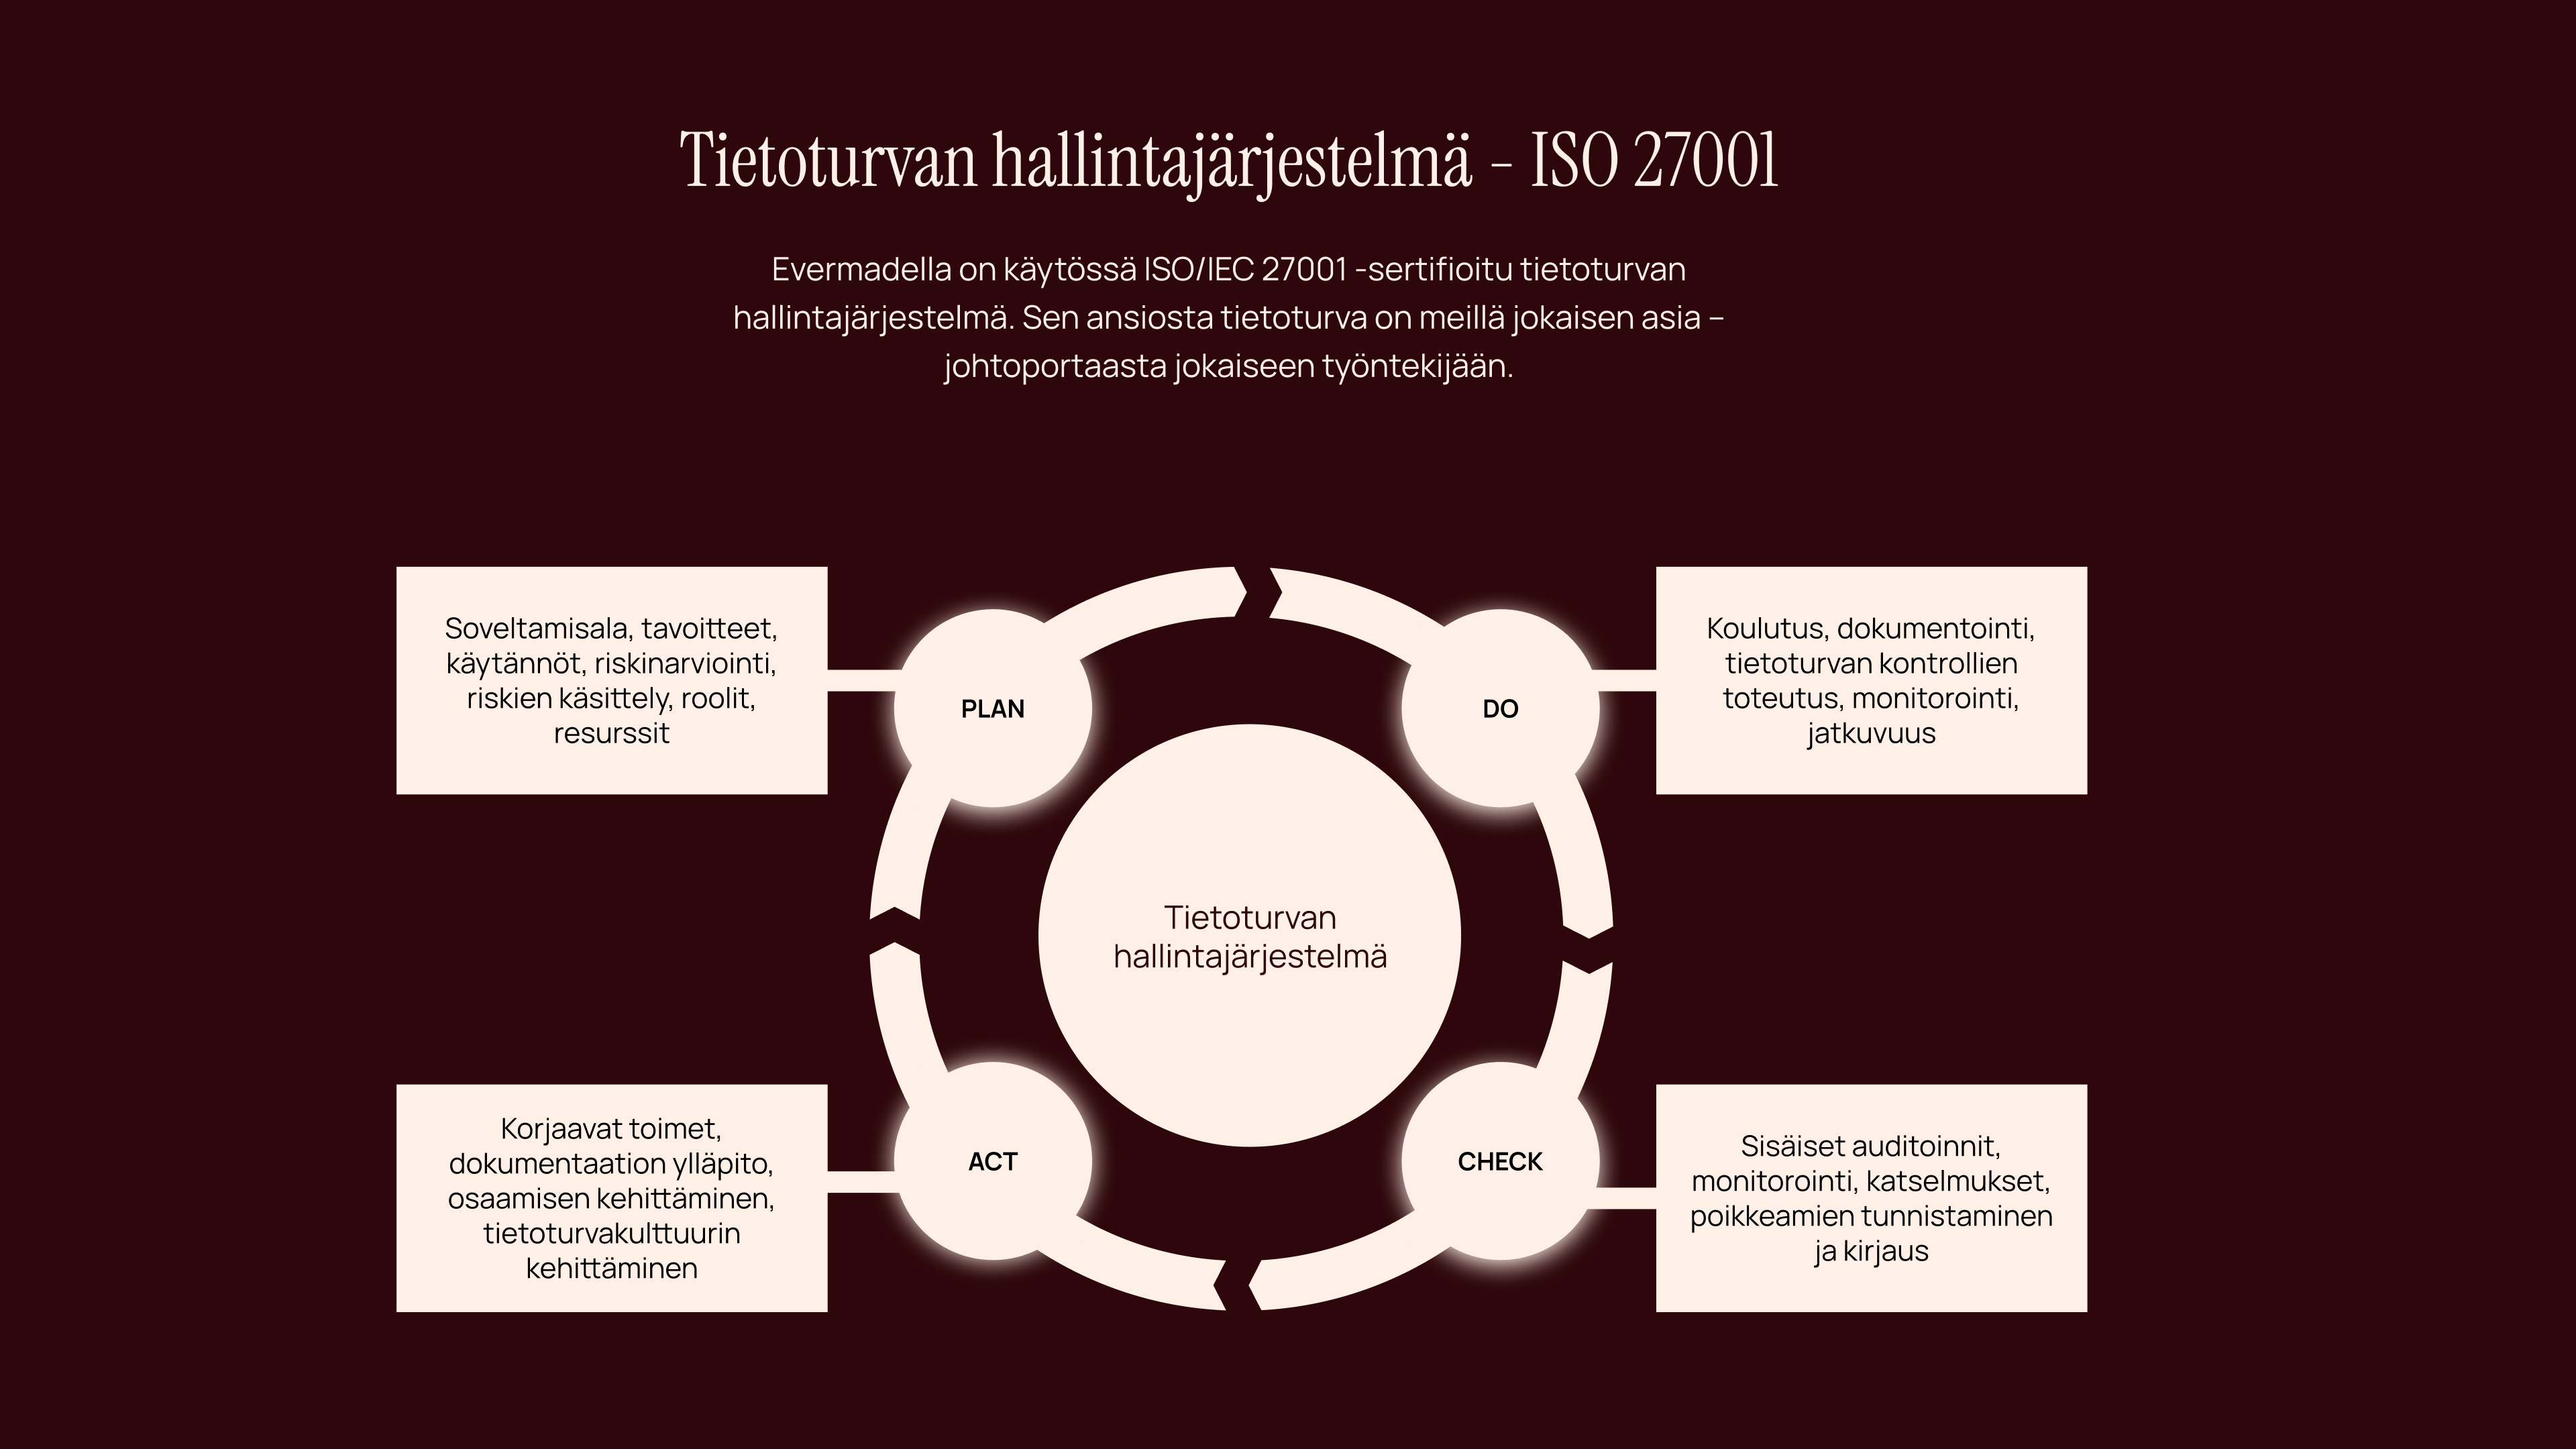
ISO/IEC 27001: tietoturvan hallintajärjestelmä
ISO/IEC 27001 on kansainvälinen tietoturvan hallinnan standardi, joka määrittää vaatimukset tietoturvan hallintajärjestelmälle. Meille myönnettiin standardin mukainen sertifikaatti (ISO/IEC 27001:2022) joulukuussa 2025. Se osoittaa, että tunnistamme tietoturvariskimme ja hallitsemme niitä järjestelmällisesti. Tietoturvan hallintamallimme on yhteinen emoyhtiömme Liana Technologiesin kanssa, ja sertifioinnin teki riippumaton auditointiyhtiö Into Certification.
Miten hallintajärjestelmä toimii?
Tietoturvatyö ei ole meillä kertaluontoinen projekti vaan jatkuva prosessi. Suunnittelemme (Plan) tavoitteet, käytännöt ja tunnistamme riskit. Toteutamme (Do) ne koulutuksen, dokumentoinnin ja kontrollien avulla. Tarkistamme (Check) toimivuuden sisäisillä auditoinneilla ja katselmuksilla. Korjaamme (Act) poikkeamat ja kehitämme osaamista ja tietoturvakulttuuria. Tietoturva on meillä kaikkien asia – johtoportaasta jokaiseen työntekijään.
Mitä tämä tarkoittaa käytännössä?
- Yhtiön johto on sitoutunut tietoturvan kehittämiseen
- Tietoturva koskee kaikkea työskentelyämme, ei vain teknisiä toimintoja
- Riskit on tunnistettu, ja jokaiselle on hallintasuunnitelma
- Työ on jatkuvaa, ja sitä seurataan säännöllisesti
Asiakkaidemme kannalta tämä on tärkeää myös sääntelyn vuoksi: moni asiakkaamme kuuluu EU:n NIS2-direktiivin ja sitä kansallisesti toimeenpanevan kyberturvallisuuslain piiriin. Evermade ei itse ole suoraan sääntelyn soveltamisalassa, mutta osana asiakkaidemme toimitusketjua haluamme toimia sen vaatimusten mukaisesti. Sertifikaatti voi myös vähentää tarvetta erillisille tietoturvakyselyille, kun arvioit toimittajiasi.
Tarvitsetteko lisätietoja omaa toimittaja-arviointia varten? Ota yhteyttä, niin kerromme lisää.
näkemyksiämme
Älä sulje ovia hyödyllisiltä tekoälyboteilta – kuka verkkosivustollasi liikkuu?
Miksi MVP-ajattelu on riski, joka kannattaa ottaa
EverTalk: Julkaise ensin, kehitä sitten – case Hakonen
Kun tekoäly ostaa verkkokaupassa puolestasi, brändi ratkaisee
EverTalk: Hyvä myyjä on ostajan puolella
Mitä suunnittelijan työpöydällä tapahtuu? Käyttökokemus ja brändi liiketoiminnan etuna
Tekoälysisällön merkitseminen tulee pakolliseksi elokuussa
Verkkokauppatilauksen uusi peruuttamistoiminto tulee, mitä tämä tarkoittaa kauppiaalle?
Agenttinen ostaminen on täällä: Miten ostopolun evoluutio muuttaa verkkokaupan?